
Beobachtungen vom 7. und 8. Oktober 2026
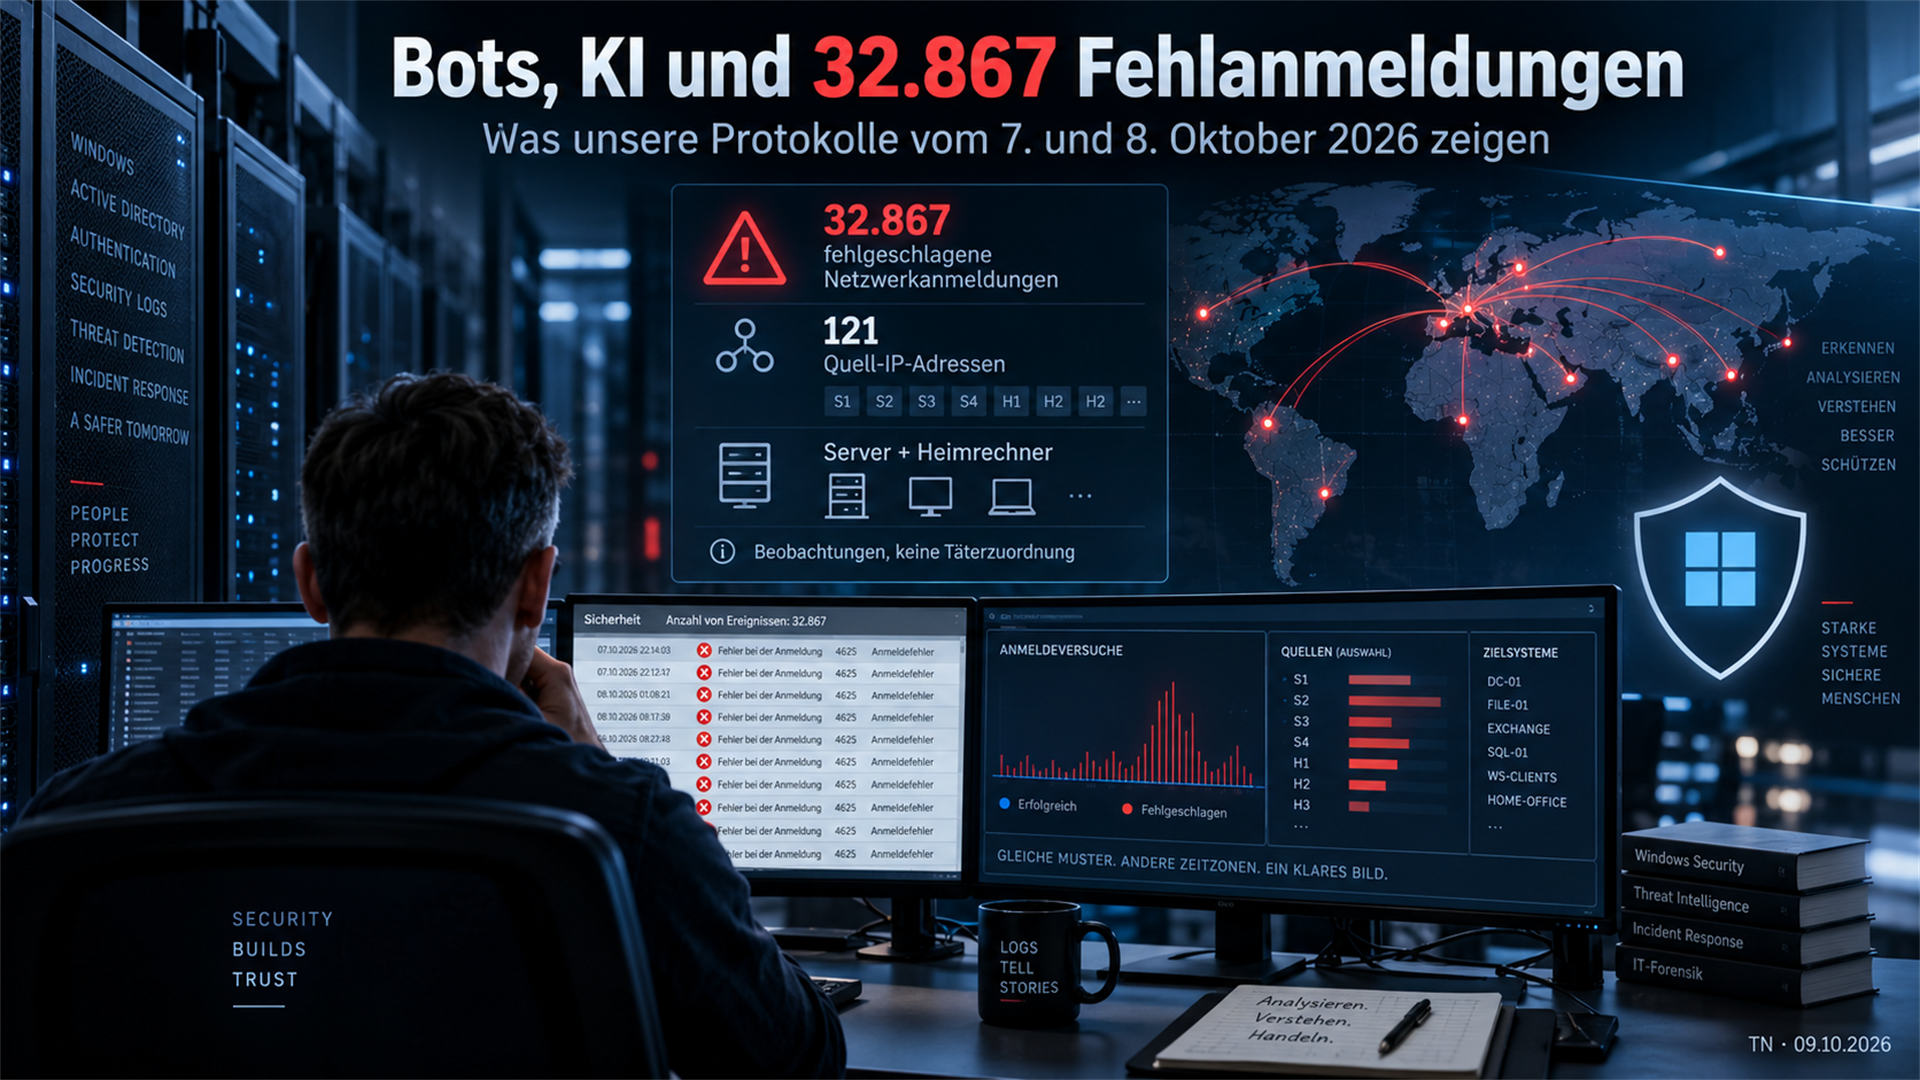
32.867 fehlgeschlagene Netzwerkanmeldungen aus 121 unterschiedlichen Quell-IP-Adressen. Diese Zahl stammt aus der für diesen Beitrag bereitgestellten Zusammenfassung unserer Auswertung eines Windows-Servers für den 7. und 8. Oktober 2026. Auf einem zusätzlich betrachteten Heimrechner wurden weitere Serien fehlgeschlagener Anmeldeversuche beobachtet. [1]
Das ist ein Anlass, genauer hinzusehen. Es ist aber kein Anlass, aus einer Protokollauswertung eine Geschichte über vermeintlich allmächtige Hacker zu machen.
Die Zahlen bezeichnen einzelne protokollierte Fehlversuche. Sie stehen weder für ebenso viele erfolgreiche Einbrüche noch für voneinander unabhängige Angriffskampagnen. Auch die Anzahl der Quelladressen sagt nicht, wie viele Menschen hinter den Vorgängen stehen.
Vor allem gilt: Für einen Einsatz künstlicher Intelligenz bei den hier beschriebenen Vorgängen liegt uns kein Nachweis vor.
Warum dann ein Beitrag über Bots und KI? Weil unsere Beobachtungen zeigen, an welcher Stelle die Diskussion beginnen sollte: bei nachvollziehbaren Ereignissen, einer sauberen Einordnung und der Frage, wie sich Systeme gegen wiederholte Zugriffsversuche schützen lassen.
Was wir tatsächlich festgestellt haben
Die folgenden Zahlen stammen aus einem Auszug unserer Sicherheitsauswertung. Sie bilden keine vollständige forensische Untersuchung sämtlicher Systeme und Zugriffswege ab.
Vollständige IP-Adressen veröffentlichen wir nicht. Stattdessen verwenden wir Quellenkennungen, die lediglich die Unterscheidung innerhalb dieses Artikels ermöglichen. Angaben zu Personen, Anschlussinhabern oder Unternehmen werden daraus nicht abgeleitet.
Windows-Server: 32.867 fehlgeschlagene Netzwerkanmeldungen
S1: 7.944
S2: 2.555
S3: 1.280
S4: 1.074
Weitere 117 Quell-IP-Adressen: 20.014
Gesamt: 121 Quell-IP-Adressen: 32.867
Die vier einzeln aufgeführten Quellen stehen zusammen für 12.853 Fehlanmeldungen. Sie sind bereits in der Gesamtsumme enthalten. Die übrigen 20.014 Ereignisse ergeben sich rechnerisch aus der Differenz zur Gesamtauswertung. [1]
Heimrechner: zusätzliche Fehlversuchsserien
H1: 12 RDP-Authentifizierungsfehler
H2: 5 RDP-Authentifizierungsfehler
H3: Mindestens 4.899 Fehlversuche
Diese Beobachtungen stammen vom Heimrechner und gehören nicht zur oben angegebenen Server-Gesamtsumme. Die beiden Auswertungen werden getrennt dargestellt. [1]
Bei der Quelle H3 wurde im ausgewerteten Ausschnitt kein erfolgreicher Zugriff festgestellt. Diese Aussage beschränkt sich auf die betreffende Quelle und den untersuchten Ausschnitt. Daraus lässt sich keine vollständige Entwarnung für andere Zeiträume, Quellen oder Zugriffswege ableiten. [1]
Eine Fehlanmeldung ist noch keine vollständige Angriffsbeschreibung
Ein fehlgeschlagener Anmeldeversuch besagt zunächst, dass die betreffende Anmeldung nicht erfolgreich abgeschlossen wurde. Weshalb sie scheiterte, muss gesondert betrachtet werden.
Microsoft erläutert in seiner am 29. März 2026 aktualisierten Dokumentation zum Windows-Ereignis 4625, dass dafür unter anderem der Anmeldetyp, das angesprochene Konto, die Quelladresse sowie Fehlerstatus und zusätzlicher Fehlerstatus relevant sind. Unbekannte Konten, falsche Kennwörter oder Kontosperren können unterschiedliche Ursachen einer fehlgeschlagenen Anmeldung sein. [2]
Auch „Netzwerkanmeldung“ und „Remotedesktopzugriff“ sind nicht gleichzusetzen. Microsoft unterscheidet beispielsweise den Anmeldetyp 3 für Netzwerkanmeldungen vom Typ 10 für interaktive Fernanmeldungen über Terminaldienste beziehungsweise Remotedesktop. Aus dem Anmeldetyp 3 allein lässt sich daher kein bestimmter RDP-Zugriff ableiten. [2]
Deshalb bezeichnen wir die Ereignisse auf dem Server als fehlgeschlagene Netzwerkanmeldungen und führen die gesondert beschriebenen RDP-Authentifizierungsfehler des Heimrechners separat auf.
Ebenso wichtig ist die Unterscheidung zwischen einer abgewiesenen Verbindung und einer gescheiterten Anmeldung. Aus einem Authentifizierungsfehler folgt nicht automatisch, dass die Firewall die Verbindung bereits zuvor blockiert hat. Eine Aussage über die Wirkung der Firewall müsste durch passende Firewallereignisse belegt werden.
Unsere Zahlen sind damit ein Ausgangspunkt für die Untersuchung. Sie ersetzen nicht die Prüfung der einzelnen Ereignisse und ihres Zusammenhangs.
Bots brauchen nicht zwingend KI
Wiederkehrende Aufgaben lassen sich mit gewöhnlichen Programmen automatisieren. Das gilt auch für das wiederholte Ausprobieren von Zugangsdaten.
MITRE beschreibt in seinem am 12. Mai 2026 aktualisierten Eintrag zur Angriffstechnik Brute Force verschiedene Vorgehensweisen: das systematische Erraten von Passwörtern, das Ausprobieren weniger Passwörter gegen viele Konten und die Verwendung bereits erbeuteter Zugangsdaten. Für solche Abläufe ist der Einsatz eines Sprachmodells nicht erforderlich. [3]
In diesem Zusammenhang bezeichnet ein Bot ein automatisiert arbeitendes Programm. Ob dessen Ablauf starr vorgegeben ist oder zusätzliche Auswertungen einbezieht, lässt sich nicht allein an einer hohen Zahl von Fehlanmeldungen erkennen.
Die bei uns festgestellten Wiederholungen sind mit automatisierten Abläufen vereinbar. Welche Werkzeuge eingesetzt wurden und ob die Quellen zusammengehörten, ist damit nicht geklärt.
Für eine genauere Einordnung wären etwa die zeitlichen Abstände, die angesprochenen Konten und wiederkehrende Fehlermuster interessant. Unsere zusammengefasste Darstellung enthält diese Einzelheiten nicht.
Deshalb wäre auch die Behauptung eines nachgewiesenen Botnetzes zu weitgehend. Viele Quelladressen können Teil einer gemeinsamen Infrastruktur sein. Die Anzahl allein beweist eine solche Verbindung nicht.
Was KI an Cyberangriffen verändern kann
Das britische National Cyber Security Centre veröffentlichte am 7. Mai 2025 eine Einschätzung zur Entwicklung der Cyberbedrohung bis 2027. Die Behörde erwartet, dass KI bestehende Angriffsschritte wirksamer und effizienter macht. Genannt werden unter anderem die Informationsbeschaffung über Ziele, die Untersuchung von Schwachstellen, Social Engineering, die Erstellung einfacher Schadsoftware und die Auswertung entwendeter Daten. [4]
Dabei geht es nicht nur um vollständig autonome Angriffe. KI kann an einzelnen Stellen unterstützen, während Menschen und klassische Programme den übrigen Ablauf übernehmen. Das NCSC sieht insbesondere bei der KI-gestützten Untersuchung und Ausnutzung von Schwachstellen eine wichtige Entwicklung. Die Aussagen des Berichts sind eine allgemeine Lageeinschätzung mit Prognosen, keine Untersuchung unserer Systeme. [4]
Für die Bewertung eines Vorfalls sollten deshalb mindestens zwei Fragen getrennt beantwortet werden: War der Ablauf automatisiert? Und gibt es belastbare Hinweise darauf, dass KI beteiligt war?
Eine mit KI formulierte Täuschungsnachricht wäre etwas anderes als ein selbstständig arbeitendes System, das weitere Angriffsschritte auswählt. Beides unter der Überschrift „KI-Hacker“ zusammenzufassen, würde die Unterschiede verdecken.
Mich interessiert an dieser Entwicklung vor allem, ob unsere Sicherheitsmaßnahmen auch dann noch ausreichen, wenn einzelne Angriffsschritte schneller oder mit geringerem Aufwand ausgeführt werden können. Die Frage, ob ein konkreter Fehlversuch von einem besonders modernen Werkzeug stammt, ist dafür zweitrangig.
Warum hier keine vollständigen IP-Adressen stehen
Eine Quell-IP-Adresse zeigt zunächst den beobachteten technischen Ausgangspunkt einer Verbindung. Sie beweist nicht die Identität der verantwortlichen Person.
MITRE beschreibt in seiner am 12. Mai 2026 aktualisierten Dokumentation zu mehrstufigen Proxyverbindungen, wie Angreifer Verbindungen über zwischengeschaltete Systeme führen können. Dabei können auch kompromittierte Geräte eingesetzt werden. Für die betroffene Gegenstelle ist unter Umständen nur die letzte Station sichtbar. Das ist eine allgemeine Möglichkeit, keine Feststellung über die Quellen unserer Auswertung. [5]
Eine öffentliche Beschuldigung allein anhand einer Quelladresse wäre deshalb nicht gerechtfertigt. Der Betreiber eines sichtbaren Systems könnte selbst von einem Missbrauch seiner Infrastruktur betroffen sein.
Hinzu kommt der Datenschutz. Der Europäische Gerichtshof entschied am 19. Oktober 2016 im Verfahren Breyer, C-582/14, dass dynamische IP-Adressen für einen Websitebetreiber personenbezogene Daten sein können, wenn ihm rechtliche Mittel zur Identifizierung mithilfe zusätzlicher Informationen zur Verfügung stehen. [6]
Für diesen Artikel benötigen wir die vollständigen Adressen nicht. Der Umfang der Ereignisse und die Grenzen der Auswertung lassen sich ebenso mit Quellenkennungen darstellen.
Wir veröffentlichen daher keine vermeintliche Täterliste, keine Zuordnung zu Anschlussinhabern und keine Aufforderung, gegen bestimmte Systeme vorzugehen. Der Beitrag soll über Sicherheitsfragen informieren, nicht unbekannte Dritte öffentlich an den Pranger stellen.
Worauf es bei der Absicherung ankommt
Unsere Beobachtungen stammen aus dem Umfeld unserer Sicherheits- und Firewall-Architektur. Konkrete Netzpläne, administrative Zugänge und vollständige Regelwerke sind nicht Gegenstand dieses Beitrags.
Die folgenden Überlegungen sind allgemeine Prüfpunkte. Sie sind keine Behauptung darüber, welche einzelne Maßnahme bei den beschriebenen Ereignissen gegriffen hat.
Erreichbarkeit begrenzen
Am Anfang steht die Frage, welche Dienste tatsächlich aus dem Internet erreichbar sein müssen.
Der für diesen Beitrag am 9. Oktober 2026 herangezogene StopRansomware Guide der US-Sicherheitsbehörde CISA empfiehlt unter anderem, ungenutzte RDP-Zugänge zu schließen, Fernzugriffe abzusichern, Mehrfaktor-Authentifizierung einzusetzen und RDP-Anmeldeversuche zu protokollieren. [7]
Für mich wäre deshalb die erste Aufgabe, die vorhandenen Zugänge mit dem tatsächlichen Bedarf abzugleichen. Welche Verbindung wird wofür benötigt? Wer darf sie nutzen? Welche zusätzliche Absicherung ist dafür vorgesehen?
Eine lange Liste gesperrter Quelladressen beantwortet diese Fragen nicht. Sie zeigt auch nicht automatisch, dass die übrige Konfiguration angemessen ist.
Nicht nur Fehlversuche zählen
Eine große Zahl fehlgeschlagener Anmeldungen ist auffällig. Bei einer Untersuchung würde ich aber ebenso prüfen, ob sich im passenden zeitlichen Umfeld unerwartete erfolgreiche Anmeldungen finden.
Microsoft beschreibt dafür unter anderem das Windows-Ereignis 4624, das beim Erstellen einer Anmeldesitzung auf dem Zielsystem erzeugt wird. Die Dokumentation wurde für diesen Beitrag am 9. Oktober 2026 geprüft. [8]
Auch ein solcher Eintrag ist für sich genommen noch kein Beweis eines Einbruchs. Entscheidend ist, ob Konto, Herkunft, Zeitpunkt und Art der Anmeldung zum erwarteten Betrieb passen.
Die praktische Frage lautet deshalb: Können wir auffällige Ereignisse nachvollziehbar untersuchen? Eine Anzeige mit einer hohen Zahl genügt dafür nicht. Ich möchte erkennen können, weshalb ein Vorgang Aufmerksamkeit verdient und wer sich darum kümmert.
Wiederherstellung vorbereiten
Zur Absicherung gehört auch die Frage, wie sich der Betrieb nach einem schwerwiegenden Vorfall wiederherstellen lässt.
CISA empfiehlt, wichtige Daten durch offline aufbewahrte, verschlüsselte Sicherungen zu schützen und die Wiederherstellung regelmäßig zu testen. Die für diesen Artikel geprüften Hinweise betonen außerdem die laufende Aktualisierung von Software und Betriebssystemen. [7]
Für mich wäre eine Datensicherung erst dann überzeugend, wenn sich daraus die benötigten Daten tatsächlich wiederherstellen lassen. Dass eine Sicherungssoftware einen erfolgreichen Lauf meldet, wäre lediglich der erste Teil dieser Prüfung.
Diese Grundlagen erscheinen weniger spektakulär als ein neues KI-Sicherheitsprodukt. Trotzdem würde ich ihnen Vorrang geben, bevor zusätzliche Technik eingeführt wird.
KI in der Abwehr: hilfreich, solange die Kontrolle bleibt
KI kann auch auf der Seite der Verteidiger eingesetzt werden. Das NCSC befasste sich am 21. September 2026 mit den Möglichkeiten und Grenzen selbstständig arbeitender KI-Werkzeuge in der Cyberabwehr. Der Beitrag betont, dass automatische Erkennung und unmittelbare Eingriffe in produktive Systeme unterschiedlich bewertet werden müssen. Verantwortlichkeiten und die möglichen Auswirkungen einer Maßnahme bleiben entscheidend. [9]
Bei umfangreichen Protokollen würde ich KI zunächst als Unterstützung für die Prüfung betrachten: Ereignisse ordnen, Zusammenhänge vorschlagen und Fragen für die weitere Untersuchung vorbereiten.
Dabei müsste jede wesentliche Schlussfolgerung auf konkrete Daten zurückgeführt werden können. Welche Ereignisse sprechen für die Einschätzung? Welche Informationen fehlen? Welche andere Erklärung kommt infrage?
Einen deutlich strengeren Maßstab würde ich anlegen, sobald ein System selbstständig Konten sperrt oder Konfigurationen verändert. Das NCSC nennt eng begrenzte und kontrollierte Reaktionen sowie die Vermeidung betrieblicher Schäden als wichtige Grundsätze. [9]
Auch bei der Auswertung selbst würde ich auf Datensparsamkeit achten. Für eine allgemeine Erklärung eines Fehlertyps würde ich zunächst einen bereinigten Ausschnitt verwenden, statt vollständige interne Protokolle an einen externen Dienst zu übertragen.
Was aus unseren Beobachtungen folgt
Die Auswertung vom 7. und 8. Oktober 2026 zeigt eine erhebliche Zahl fehlgeschlagener Netzwerkanmeldungen auf dem betrachteten Windows-Server. Auf dem Heimrechner wurden zusätzliche Fehlversuchsserien erfasst. [1]
Die Daten rechtfertigen Aufmerksamkeit und eine sorgfältige Prüfung. Sie rechtfertigen weder die Behauptung eines nachgewiesenen KI-Angriffs noch eine pauschale Aussage, dass sämtliche Zugriffswege sicher oder sämtliche Ereignisse abschließend geklärt seien.
Ich möchte solche Zahlen deshalb nicht als Trophäe einer vermeintlich unüberwindbaren Abwehr präsentieren. Eine hohe Zahl gescheiterter Anmeldungen ist kein vollständiger Sicherheitsnachweis.
Wichtiger ist, was wir mit den Erkenntnissen anfangen: benötigte Zugänge überprüfen, Auffälligkeiten untersuchen, Zuständigkeiten festlegen und die Wiederherstellung vorbereiten.
Ob hinter einem Zugriffsversuch ein einfaches Programm, ein Bot oder ein KI-gestütztes Werkzeug steht: Unsere Aufgabe bleibt, die eigenen Systeme nachvollziehbar abzusichern und Beobachtungen nicht mit Vermutungen zu verwechseln.
Grenzen dieser Auswertung
Die internen Zahlen wurden aus der für diesen Beitrag bereitgestellten Zusammenfassung übernommen. Die zugrunde liegenden Rohprotokolle wurden bei der redaktionellen Prüfung nicht erneut unabhängig ausgewertet. Die Beobachtungen beziehen sich ausschließlich auf den beschriebenen Ausschnitt und ersetzen keine vollständige forensische Untersuchung. Der Beitrag dient der allgemeinen Information und ersetzt keine individuelle IT-Sicherheits- oder Rechtsberatung.
Quellen und weiterführende Informationen
[1] Eigene Sicherheitsauswertung von TN: bereitgestellte Zusammenfassung von Windows-Server- und Heimrechner-Ereignissen vom 7. und 8. Oktober 2026. Nicht öffentlich zugängliche Datengrundlage; vollständige Quell-IP-Adressen und interne Konfigurationsdetails werden nicht veröffentlicht.
Öffentliche Quellen am 09.10.2026 redaktionell geprüft. Die CISA-Webseite war direkt nicht abrufbar; ihre Empfehlungen waren im Originalquellen-Suchindex verfügbar.
[2] Microsoft Learn: 4625 — An account failed to log on. 29 March 2026.
Quelle lesen ↗
[3] MITRE ATT&CK: Brute Force — T1110. 12 May 2026.
Quelle lesen ↗
[4] NCSC: Impact of AI on cyber threat from now to 2027. 7 May 2025.
Quelle lesen ↗
[5] MITRE ATT&CK: Multi-hop Proxy — T1090.003. 12 May 2026.
Quelle lesen ↗
[6] Court of Justice of the European Union: Breyer, C-582/14. 19 October 2016.
Quelle lesen ↗
[7] CISA and partner agencies: #StopRansomware Guide.
Quelle lesen ↗
[8] Microsoft Learn: 4624 — An account was successfully logged on.
Quelle lesen ↗
[9] NCSC: One does not simply defend agentically. 21 September 2026.
Quelle lesen ↗
[7 ergänzend] CISA: StopRansomware
Quelle lesen ↗