Wenn aus einer Antwort eine Handlung wird
Ein Assistent soll Unterlagen sortieren. Darf er dabei Originale löschen? Er soll ein Angebot vorbereiten. Darf er es auch verschicken? Er soll eine Softwareänderung prüfen. Braucht er dafür Zugriff auf die laufende Kundenumgebung?
Für mich beginnt ein vernünftiger Agenteneinsatz mit diesen Fragen. Antwortqualität allein reicht nicht, wenn aus einem Textvorschlag eine tatsächliche Handlung werden kann.
Was der aktuelle Sicherheitsbericht aussagt
OpenAI erläutert in einer Veröffentlichung vom 23. Oktober 2026 die Absicherung interner Trainings- und Testumgebungen. Beschrieben werden mehrschichtige Begrenzungen und gezielte Belastungsprüfungen. Das Unternehmen unterscheidet diese Forschungsumgebungen ausdrücklich von der Nutzung veröffentlichter Modelle durch Kunden. [1]
Das ist kein pauschaler Nachweis, dass ein gewöhnlicher Chat persönliche Systeme übernimmt. Es ist ein Anlass, technische Handlungsmöglichkeiten und ihre Grenzen ernst zu nehmen.
Vorschlagen, vorbereiten und ausführen trennen
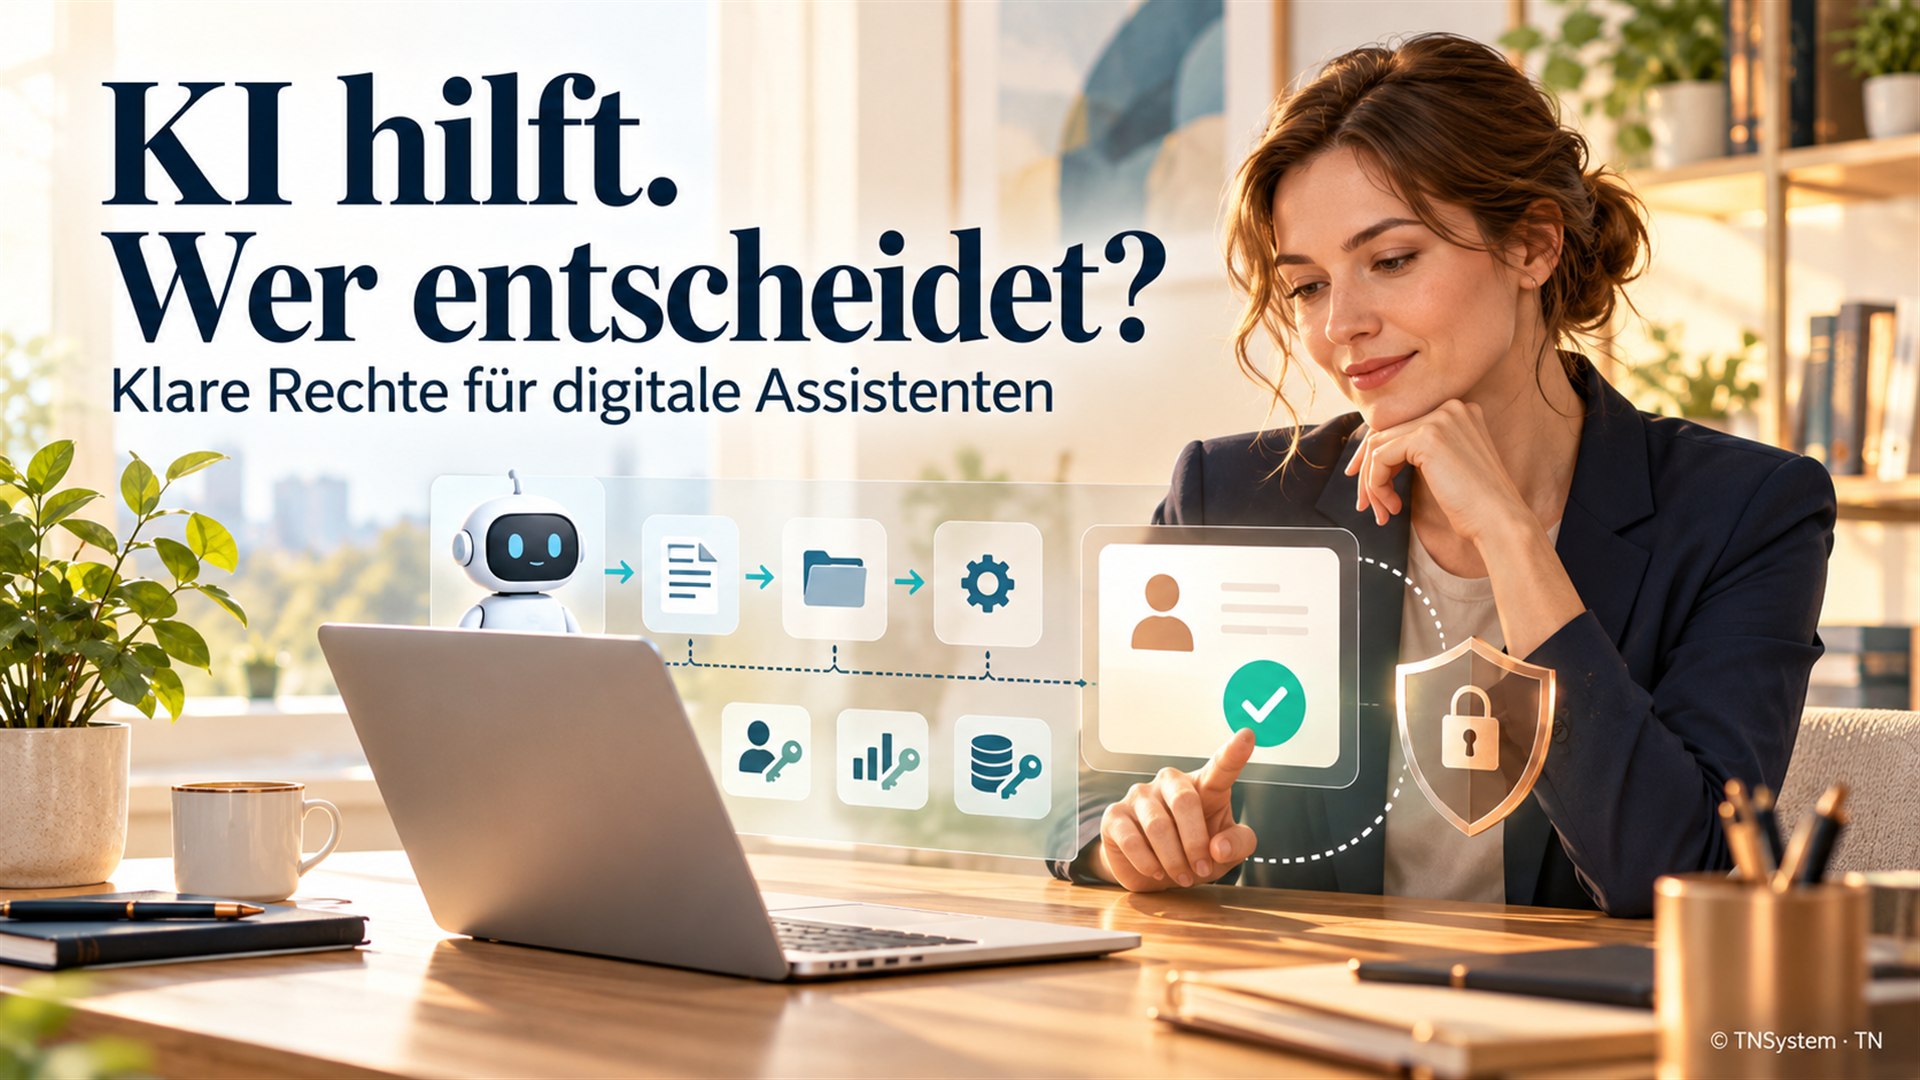
Ich würde einen Auftrag in verständliche Stufen teilen. Informationen lesen ist etwas anderes als Dateien verändern. Einen Entwurf zu speichern ist etwas anderes als ihn an einen Kunden zu senden. Eine lokale Prüfung ist etwas anderes als eine Veröffentlichung.
Für jede Stufe sollte klar sein, wer entscheiden darf. Eine Freigabe braucht einen erkennbaren Gegenstand: welche Datei, welches Ziel und welche Wirkung? „Mach alles Nötige“ ist als alleinige Beschreibung bei folgenreichen Aktionen zu ungenau.
Rechte technisch begrenzen
Ich würde einem Assistenten nur die Zugänge geben, die seine konkrete Aufgabe benötigt. Testdaten und eine getrennte Arbeitsumgebung sind oft sinnvoller als sofortiger Zugriff auf den Produktivbetrieb. Ein bloßer Satz im Auftrag ersetzt keine technischen Berechtigungsgrenzen.
Bei fremden Inhalten ist zusätzliche Vorsicht nötig. Eine gelesene Webseite oder ein Dokument darf nicht allein bestimmen, welche Zugriffe der Agent erhält. OWASP behandelt unter anderem minimale Rechte, menschliche Freigaben und die Trennung nicht vertrauenswürdiger Eingaben als Schutzbausteine für Agenten. [2]
Ein Stopp muss nachvollziehbar sein
Vor dem Einsatz würde ich klären, wie laufende Aufgaben beendet und bereits ausgeführte Schritte geprüft werden können. Nach einem Stopp ist nicht automatisch jede frühere Änderung rückgängig. Deshalb sollte ein Protokoll zwischen geplant, begonnen, bestätigt und fehlgeschlagen unterscheiden.
Auch Wiederherstellung braucht einen Plan. Bei einem Versand kann eine Sicherung den Empfänger nicht vergessen lassen, was bereits angekommen ist. Gerade solche nicht einfach umkehrbaren Schritte verdienen eine bewusste Freigabe.
Mein Fazit
Ein nützlicher Agent braucht Spielraum, aber keine unbegrenzte Vollmacht. Ich würde klein anfangen, Wirkungen sichtbar machen und Rechte nur für konkrete Aufgaben erweitern. Das ist keine vollständige Sicherheitsarchitektur und keine Garantie gegen Fehlverhalten – wohl aber ein besserer Ausgangspunkt als blindes Vertrauen oder ein pauschales Verbot.
Quellen und Einordnung
Recherchestand: 24. Oktober 2026. Die verlinkten Hersteller- und Projektangaben sind keine eigenen Produktprüfungen. Beispiele und Empfehlungen sind als solche eingeordnet.
[1] OpenAI: Absicherung interner Forschungsumgebungen, 23.10.2026
Quelle lesen ↗
[2] OWASP: AI Agent Security Cheat Sheet
Quelle lesen ↗